Das britische Unterhaus hat eine Untersuchung zur Wirksamkeit freiwilliger KI-Sicherheitsregeln eingeleitet, um verbindliche Regulierungen zu prüfen. In der ersten Anhörung zeigten sich die befragten KI-Anbieter uneinig.
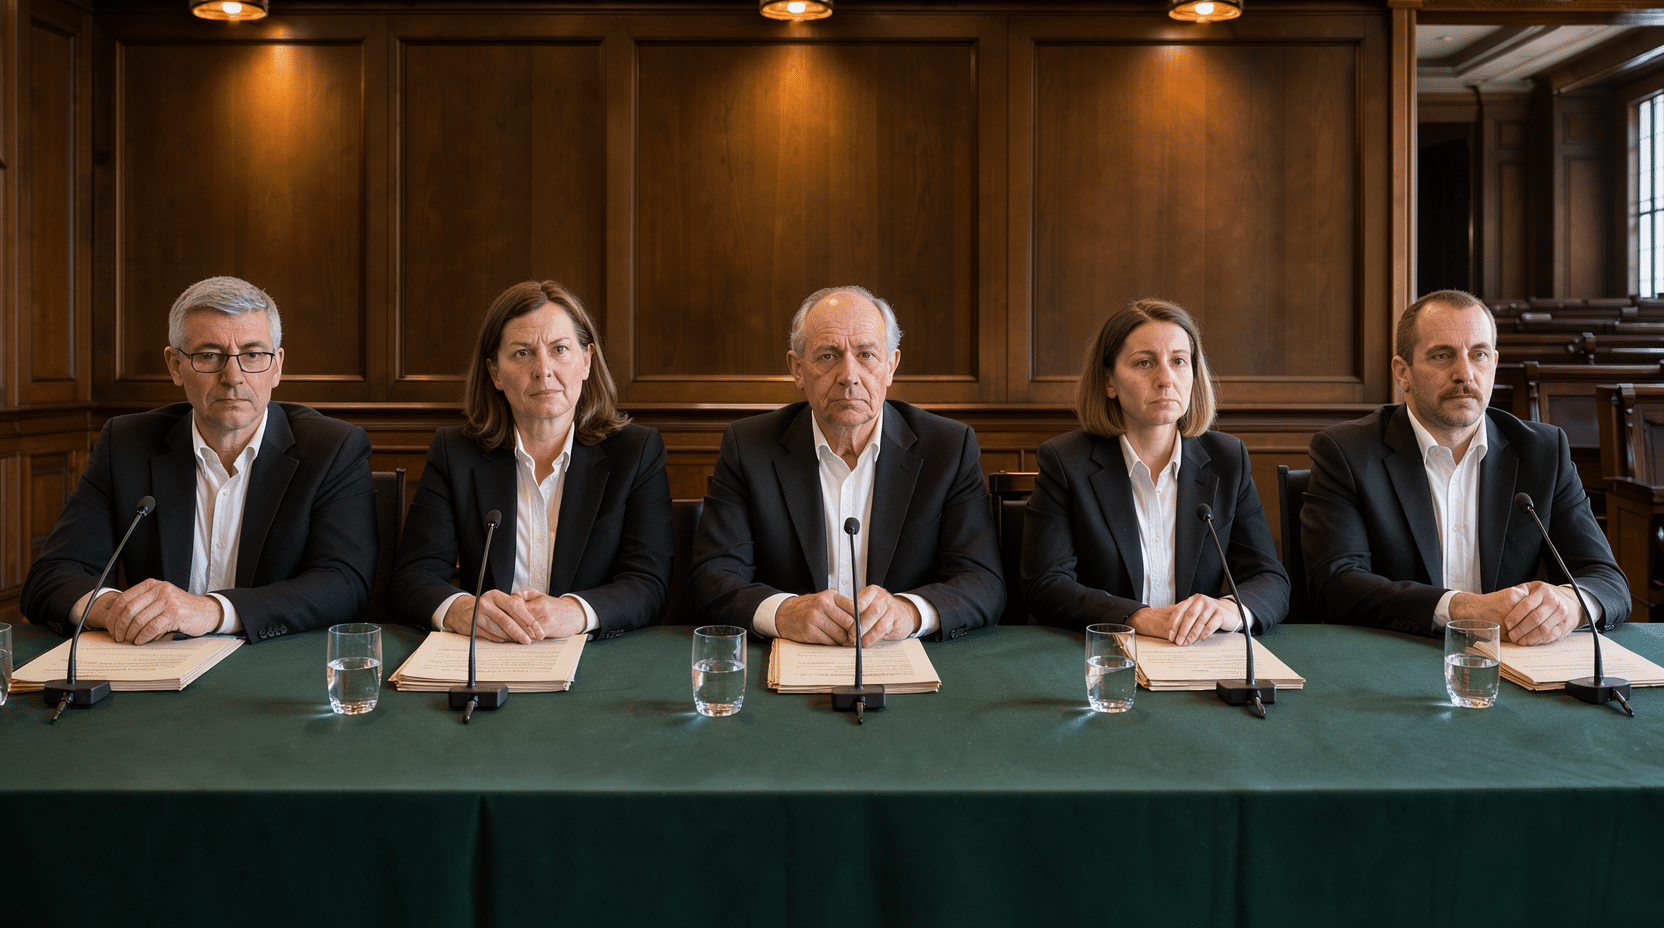
Der Ausschuss für Wirtschaft, Innovation, Wissenschaft und Handel des britischen Unterhauses hat am 14. Oktober 2026 eine Untersuchung zu KI-Einsatz, Sicherheit und Governance angekündigt. Die erste Anhörung hatte bereits am Vortag stattgefunden: Befragt wurden Vertreter von OpenAI, Anthropic, Google DeepMind und Meta, ehemalige Mitarbeiter von KI-Unternehmen sowie Regierungsvertreter einschließlich der Leitung des britischen AI Security Institute (AISI).
Im Zentrum steht die Frage, wie ein System geprüft werden kann, das niemand prüfen muss. Das AISI kann ein Modell laut Parlamentsangaben nur bewerten, wenn der Entwickler Zugang gewährt; eine Befugnis, Auskunft zu erzwingen oder eine Veröffentlichung zu verhindern, besteht nicht.
Die Anbieter vertraten unterschiedliche Positionen. Nach Berichten von WIRED unterstützten OpenAI und Anthropic rechtlich verbindliche Elemente der KI-Sicherheitsregulierung, einschließlich Meldepflichten und eines gesetzlichen Rahmens. Google DeepMind und Meta gingen diesen Schritt in der Anhörung nicht mit. Eine Untersuchung kann Beweise sammeln, Zeugen befragen und Empfehlungen aussprechen; neue Rechtspflichten begründet sie nicht.
Der Ausschuss arbeitet damit an einer Frage, die sich auf die Durchsetzbarkeit verlagert hat: nicht ob Sicherheitsprüfungen sinnvoll sind, sondern wer Mindeststandards setzt, welche Informationen offengelegt werden müssen und ob eine unabhängige Stelle Maßnahmen erzwingen kann.
Der Vorgang folgt auf eine Erklärung der britischen Regierung vom 12. Oktober zu verstärkter Cyberabwehr, der Bewertung von Frontier-Modellen und dem Umgang mit schweren KI-Vorfällen. Ein weiterer Strang ist die Aufsicht über Daten- und Verbraucherschutz: Das britische Information Commissioner’s Office hatte am 8. Oktober Zusagen von zehn großen Entwicklern von Basismodellen gemeldet und um Hinweise zu Risiken durch KI-Agenten gebeten.
In der EU laufen parallel verbindliche Regelwerke: Der AI Act arbeitet mit Risikoklassen, Nachweisen und Dokumentationspflichten, NIS-2 mit Maßnahmen- und Meldepflichten, die DSGVO mit Anforderungen an Rechtsgrundlage und Überblick.
Als praktische Konsequenz nennt der Artikel für öffentliche Auftraggeber, Verträge und Assurance-Prozesse zu prüfen statt auf neue Gesetzgebung zu warten: festzuhalten sei, welche Prüfnachweise Lieferanten erbringen, wie wesentliche Modelländerungen mitgeteilt werden und welche Ansprüche bei fehlerhaften Ergebnissen bestehen. Für Unternehmen empfiehlt der Artikel, Rechte und Grenzen von KI-Systemen nach der tatsächlichen Nutzung zu staffeln: Ein Assistent, der interne Texte entwirft, unterscheidet sich von einem Agenten, der vertrauliche Datensätze abruft, Konten verändert oder Transaktionen auslöst. Erforderlich seien klare Grenzen für diese Aktionen, Aufzeichnungen, menschliche Freigabe bei folgenreichen Entscheidungen und eine Möglichkeit, das System anzuhalten.
Autor: Team REN-AI-SSANCE – mit KI-Unterstützung erstellt, von Menschen geprüft und freigegeben.
Quelle: Medium – AI Briefing Room – Originalartikel vom 15.10.2026; Abruf/Archivstand: 16.10.2026